

ЧТО ИЗМЕНИЛОСЬ НЕПОСРЕДСТВЕННО В 152-ФЗ
Важно разделять изменения самого Федерального закона от 27.07.2006 № 152-ФЗ «О персональных данных» и изменения ответственности за его нарушение. Новые штрафы установлены КоАП РФ, а уголовная ответственность — УК РФ. В самом 152-ФЗ за рассматриваемый период наиболее значимы три блока.
1. Иностранные базы нельзя использовать для первичной обработки данных россиян
С 1 июля 2025 года действует новая редакция части 5 статьи 18 152-ФЗ, внесённая Федеральным законом от 28.02.2025 № 23-ФЗ. При сборе персональных данных граждан РФ, в том числе через Интернет, запись, систематизация, накопление, хранение, уточнение и извлечение с использованием баз данных за пределами России не допускаются. Закон сохраняет только прямо перечисленные исключения.
Это не означает полного запрета любой трансграничной передачи. После надлежащего сбора и локализации данных в российской базе их передача за рубеж возможна при соблюдении статьи 12 152-ФЗ, наличии правового основания и, когда это требуется, после направления отдельного уведомления в Роскомнадзор.
Что проверить оператору: где впервые записываются данные из форм сайта; в какой стране находятся серверы CRM, почты, облачного хранилища и аналитики; что указано в договорах с провайдерами; осуществляется ли трансграничная передача. Особенно внимательно следует проверить иностранные сервисы аналитики, рассылок, видеоконференций, технической поддержки и совместной работы.
2. Согласие должно быть отдельным
С 1 сентября 2025 года часть 1 статьи 9 152-ФЗ прямо требует оформлять согласие на обработку персональных данных отдельно от иной информации и документов, которые подтверждает или подписывает гражданин. Поправка внесена Федеральным законом от 24.06.2025 № 156-ФЗ.
Нельзя «спрятать» согласие в трудовой договор, анкету, заявку, пользовательское соглашение или договор с клиентом. Рискован и один общий чек-бокс, которым посетитель сайта одновременно принимает согласие, оферту, правила сервиса и другие документы.
При этом согласие не стало обязательным основанием для любой обработки. Если данные необходимы для исполнения договора, выполнения обязанности, установленной законом, или имеется другое основание из статьи 6 152-ФЗ, получать лишнее согласие не нужно. Новая норма также не требует автоматически переоформлять все согласия, полученные до 1 сентября 2025 года. Но их содержание, доказуемость получения и соответствие цели обработки всё равно необходимо проверить.
Что изменить в работе: вынести согласия в самостоятельные документы и отдельные электронные действия; разделить согласие на обычную обработку, письменное согласие, согласие на распространение и иные специальные случаи; сохранять дату, способ получения и редакцию электронного согласия; убрать бессрочные, абстрактные и избыточные формулировки.
3. Заработал порядок передачи обезличенных данных в государственную систему
С 1 сентября 2025 года действует статья 13.1 152-ФЗ, введённая Федеральным законом от 08.08.2024 № 233-ФЗ. Минцифры может направить оператору требование обезличить определённые персональные данные и предоставить их в государственную информационную систему для формирования составов данных.
Это не означает, что каждый оператор обязан заранее направить государству все свои базы. Обязанность возникает после получения требования, в котором должны быть указаны перечень данных и срок предоставления. В 2025 году Правительство утвердило правила работы с такими составами данных, а в 2026 году Минцифры выпустило методические рекомендации по подготовке требований.
Оператору стоит заранее определить, кто будет принимать и исполнять такое требование, какими методами проводится обезличивание, где отдельно хранится дополнительная информация и как контролируется доступ.
Обратите внимание! Действующая на дату подготовки статьи редакция 152-ФЗ — от 24.06.2025. Федеральный закон от 07.07.2025 № 200-ФЗ уже принят, но его поправка к статье 10 вступит в силу только 1 марта 2027 года и касается обработки специальных категорий данных в сфере безопасности дорожного движения.
ПОЧЕМУ ЦЕНА ОШИБКИ СТАЛА ВЫШЕ
С 30 мая 2025 года действуют поправки, внесённые Федеральным законом от 30.11.2024 № 420-ФЗ. В статье 13.11 КоАП РФ появились самостоятельные составы за неподачу уведомления об обработке персональных данных, несообщение об утечке и неправомерную передачу данных. Размер штрафа за утечку зависит от количества субъектов, идентификаторов и категории данных.
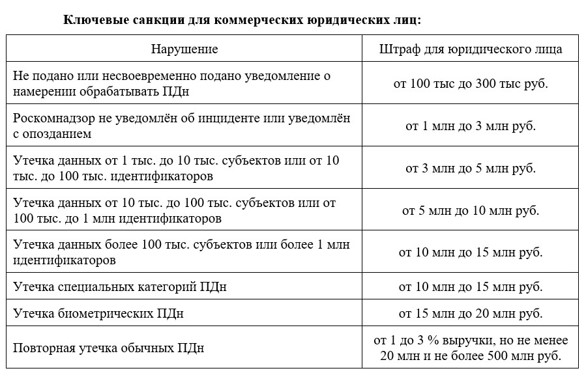
Таблица не является полным перечнем составов статьи 13.11 КоАП РФ. Для индивидуальных предпринимателей, некоммерческих организаций, государственных и муниципальных органов правила квалификации и размеры санкций отличаются.
Обязанность сообщать об инциденте существовала и раньше, но теперь за её нарушение предусмотрен отдельный крупный штраф. В соответствии с частью 3.1 статьи 21 152-ФЗ первичное уведомление направляется в Роскомнадзор в течение 24 часов с момента выявления инцидента. В течение 72 часов необходимо сообщить результаты внутреннего расследования, причины инцидента и сведения о виновных лицах, если они установлены.
Кроме того, в УК РФ появилась статья 272.1. Она предусматривает уголовную ответственность за заведомо незаконные использование, передачу, сбор или хранение компьютерной информации с персональными данными, полученной неправомерным путём, а также за создание ресурсов для её незаконного оборота. Это не обычная ошибка в документах, а умышленные действия с незаконно полученными данными; в наиболее тяжёлых случаях наказание может достигать десяти лет лишения свободы.
ЧТО ОПЕРАТОРУ ПРОВЕРИТЬ СЕЙЧАС
1. Сведения в реестре Роскомнадзора. Проверьте, включена ли организация в реестр и совпадают ли сведения с реальными процессами. Корректирующее уведомление требуется, если изменились наименование или адрес, появился новый сайт или домен, добавилась цель обработки, подключены аналитика или новый онлайн-сервис, сменился ЦОД, сервер либо ответственный, началась трансграничная передача. Об изменениях необходимо сообщить не позднее 15-го числа месяца, следующего за месяцем их возникновения. Если последнее уведомление подавалось до 2023 года, особенно важно сопоставить его с действующей формой и фактической обработкой.
2. Все точки сбора данных. Составьте перечень бумажных анкет, форм сайта, личных кабинетов, CRM, 1С, почтовых ящиков, мессенджеров, сервисов ЭДО и облачных хранилищ. Для каждой точки должны быть определены цель, состав данных, категории субъектов, основание, сроки хранения и порядок уничтожения.
3. Согласия и формы сайта. Разместите самостоятельное согласие там, где оно действительно является основанием обработки. Ссылка на политику должна быть доступна на страницах, где собираются данные. Отдельно проверьте cookie-файлы, метрические программы, формы обратной связи, заявки, подписки и публикацию фотографий.
4. Подрядчиков и передачу данных. Проверьте договоры с хостингом, облачными сервисами, кадровыми и маркетинговыми площадками, службами доставки и другими обработчиками. В поручении на обработку должны быть предусмотрены требования статьи 6 152-ФЗ, меры защиты и обязанность оперативно сообщить оператору об инциденте.
5. План реагирования. Назначьте ответственных, определите канал сообщения об инциденте, порядок фиксации времени обнаружения, сохранения доказательств, внутреннего расследования и направления уведомлений в сроки 24 и 72 часа. Этот порядок нужно проверить на учебном сценарии, а не впервые во время реальной утечки.
6. Организационно-распорядительные документы. Актуализируйте политику и локальные акты, приказы о назначении ответственных, перечни допущенных лиц, матрицы доступа, оценку возможного вреда, модель угроз, документы по уничтожению и журналы инцидентов. Сотрудники должны быть ознакомлены с применимыми требованиями, а документы — соответствовать фактической работе организации.
КАК ПОМОГАЕТ «152DOC для 1С»
«152DOC для 1С» — это веб-сервис для подготовки и актуализации технической и организационно-распорядительной документации в области защиты персональных данных и применения средств криптографической защиты информации.
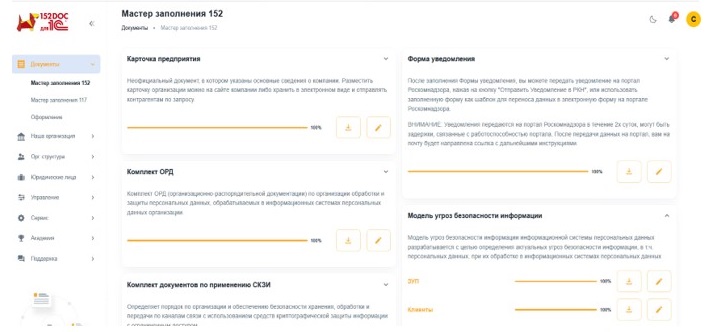
В «Мастере заполнения 152» сведения об организации, целях обработки, категориях субъектов, информационных системах, мерах защиты и контрагентах вводятся один раз и затем используются в связанных документах. В сервисе можно сформировать карточку предприятия, уведомление для Роскомнадзора, комплект ОРД, документы по применению СКЗИ, модели угроз и согласия под конкретную ситуацию.
ЧТО НОВОГО ПОЯВИЛОСЬ В СЕРВИСЕ
Отдельная политика для сайта. С июля 2026 года сервис позволяет выгрузить политику, в которую включаются только цели обработки персональных данных на сайте. Это помогает не раскрывать посетителям избыточную информацию о других внутренних процессах организации. Политика для сайта не заменяет общую политику оператора: оба документа необходимо согласовать между собой, утвердить и поддерживать в актуальном состоянии.
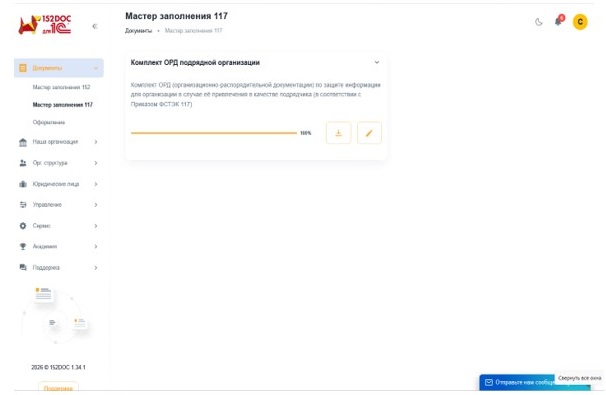
«Мастер заполнения 117». С 1 июня 2026 года пользователям доступен новый модуль для подготовки ОРД по приказу ФСТЭК России от 11.04.2025 № 117, вступившему в силу 1 марта 2026 года. Этот блок важен подрядчикам, которые получают доступ к информационным системам государственных заказчиков: сопровождают сайты и программное обеспечение, настраивают или арендуют серверы и ЦОДы, внедряют 1С, почтовые клиенты и средства защиты.
Мастер помогает сформировать базовый комплект документов подрядчика: приказ о назначении ответственного, политику информационной безопасности, парольную политику, порядок удалённого доступа, аудита, тестирования на проникновение и мониторинга, план реагирования, порядок управления уязвимостями, восстановления и антивирусной защиты. Это отдельное направление регулирования, а не поправка к 152-ФЗ, но для организаций, работающих с государственным сектором, требования тесно связаны на практике.
Актуализация уведомления. Сервис помогает связать цели обработки, категории данных и субъектов с формой уведомления для Роскомнадзора. При изменении сайта, сервисов, ЦОДа, ответственного или иных процессов проще одновременно обновить локальные документы и сведения в реестре, не допуская расхождений.
Судебная практика и разъяснения. В разделе «Академия» пополняется библиотека судебных решений, публикуются практические статьи и записи лекций. Судебные дела добавляются еженедельно, что позволяет видеть, какие нарушения фактически выявляют и какие действия оператора учитывает суд.
Оценка вреда, модели угроз и конструктор согласий. Сервис помогает провести оценку возможного вреда, по введённым сведениям, подготовить акт, сформировать модель угроз для каждой ИСПДн и создать согласие для конкретной цели и формы обработки.
При этом сам факт выгрузки комплекта документов ещё не означает автоматического соответствия закону. Документы необходимо проверить применительно к реальным процессам, утвердить, довести до работников и исполнить. Если в политике указано разграничение доступа, резервное копирование или реагирование на инциденты, эти меры должны работать не только на бумаге.
«152DOC для 1С» сокращает объём ручной работы, помогает не потерять взаимосвязь между политикой, уведомлением, согласиями и внутренними документами, а также быстрее учитывать изменения законодательства и деятельности самой организации.
1С:152DOC
152DOC - Ваш надежный помощник в подаче сведений о персональных данных в Роскомнадзор
Если вам необходимо проверить актуальность документов, подготовить уведомление в Роскомнадзор или начать работу в сервисе «152DOC для 1С», специалисты Компании Мэйпл помогут провести первичную оценку и настроить дальнейшую работу.
Ждём ваших обращений в 1С:Коннект, по электронной почте: 1c@maple.ru или по номеру телефона 8 (3852) 66-88-79. Будем рады помочь!